
涉密视频会议系统私有化部署方案:数据不出内网,会议全程可控
涉密单位、军工院所、政务专网对会议系统最核心的诉求只有一句话:会议内容不能出内网。一旦内网视频会议依赖公网或第三方云服务,音频、画面、共享文档就可能经外部节点中转,带来不可控的泄露风险。本文给出一套经实践验证的私有化部署方案框架,覆盖网络架构、安全能力、会控机制与落地步骤,供信息化与安全负责人参考。
一、为什么涉密场景必须私有化部署
传统云会议的产品逻辑是"接入公网、由厂商服务器转发"。这对普通企业是便利,对涉密单位却是硬伤:
1、媒体流经过厂商云端,数据主权不在自己手里;
2、账号体系、录制文件、会议纪要留存于外部平台;
3、一旦云端账号被攻破或越权,历史会议内容可能被调阅。
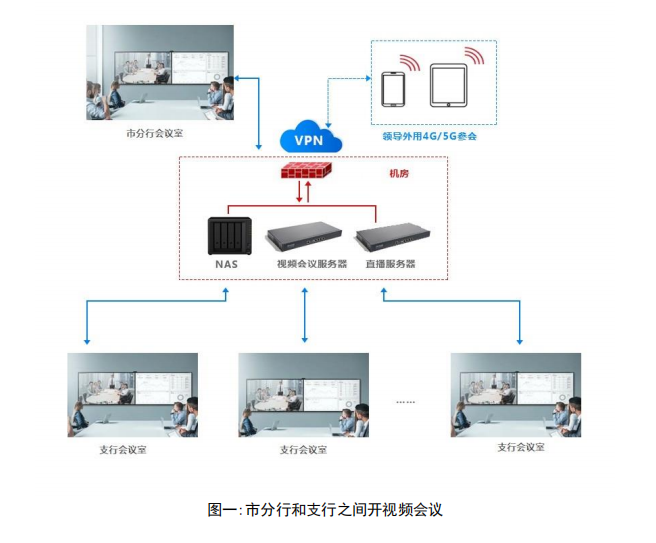
私有化部署的本质,是把"会议服务器"搬回单位自己的机房或内网节点,所有信令、音视频、桌面共享均在单位自有网络内闭环传输,与外网物理隔离。这正是涉密会议系统选型的第一条红线
二、私有化部署的网络架构
一套合格的涉密视频会议私有化部署,通常包含三层:
层级 | 组成 | 关键要求 |
接入层 | 内网客户端(Windows / Mac / Android / iOS) | 全员可达网段,规划固定内网 IP |
服务层 | 内网视频会议服务器 / TEP 专用主机 | 开机即入会,无人值守免维护 |
隔离层 | 与互联网物理断开,必要时走内网自建中继 | 跨网段(总部-分支、内网-隔离区)经自建中继/穿透,不借公网 |
要点:服务器部署在单位内网,终端通过局域网或专网接入;跨网段场景(如总部与分支、内网与隔离区)通过客户内网自建中继或穿透实现,全程不经互联网。对外网依赖为零,是"数据不出内网"的架构前提。
三、四大安全能力构成可信闭环
私有化只是起点,真正让涉密单位放心的是四项已确认的安全能力:
1、数据不出网:音视频、屏幕共享等所有会议数据,全程仅在客户自有内网传输(含同网段、跨网段/隔离区场景),与互联网完全物理隔离,外网无法获取任何会议数据。
2、会议密码不可逆加密:会议密码采用不可逆加密存储,无法反向破解,从账户层面降低弱密码与撞库风险。
3、精细化会控安全:主持人可禁止录制、移出与会者、停止新与会者加入、隐藏隐私内容不分享,并针对文件传送给出安全提示,把"谁能看、谁能录、谁能进"完全收口。
4、会末清理:会议客户端可临时使用,会议结束自动卸载,不残留文件、不占用电脑资源;配套硬件支持来电自动启动,全程无人值守。
这四项能力叠加私有化部署,构成了"进不来、拿不走、看不了、留不下"的防御层次。
四、适用人群与典型场景
本方案主要面向:
1、保密办 / 信息安全负责人:关注等保对接路径与数据隔离证据链;
2、涉密单位信息化主管:负责选型、部署与日常运维;
3、涉密单位决策者:需要在合规与协作效率之间做平衡。
典型落地场景包括:跨部门的涉密研讨、总部与分支的专网例会、科研院所的远程协作与培训、需要与外部专家连线但内容敏感的咨询会(通过隔离区中继,内容不落地公网)。
五、落地方法
定边界:明确哪些会议属于涉密范畴,划入私有化部署域,与普通办公会议系统分离。
布网络:在内网规划固定 IP 的服务节点,放在全员可达网段;跨网段需求梳理清楚中继路径。
配会控:按密级预设会控模板(默认禁止录制、隐藏隐私内容、入会需审批)。
做脱敏:共享文档、屏幕内容先脱敏再上会,避免无意泄露。
六、常见问题(FAQ)
Q1:私有化部署后,外部专家还能参会吗?可以,但内容不出内网。通过内网自建中继或隔离区穿透接入,外部专家经授权进入专网会议,媒体流仍在内网闭环,不落公网节点。
Q2:没有公网,系统能正常更新和维护吗?服务节点在内网运行,日常会议无需外网;如需版本升级,可通过内网离线包或运维通道在本地下发,不依赖公网拉取。
Q3:和云会议比,差在哪?核心差异在"数据在哪"。云会议媒体流经厂商云端,私有化部署全程在内网,数据主权与泄露面完全不同。


